০২ নভেম্বর ২০২৬
| ১৭ কার্তিক ১৪৩৩
০২ নভেম্বর ২০২৬
| ১৭ কার্তিক ১৪৩৩
আন্তর্জাতিক ডেস্ক
প্রকাশ:১২:৪৬,৩১ অক্টোবর ২০২৬
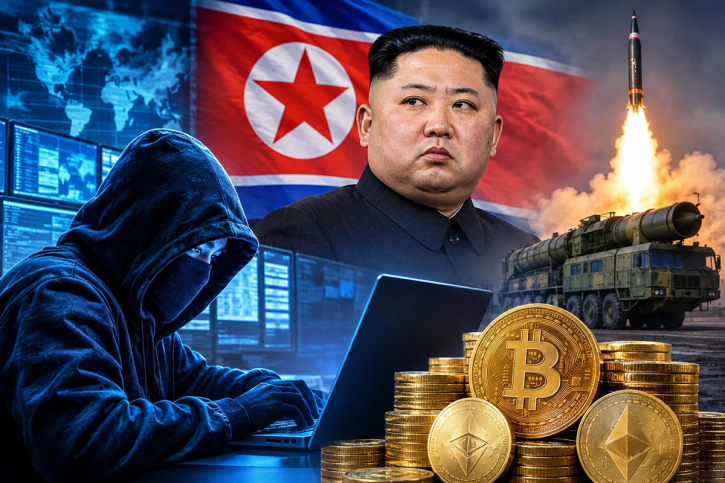
বিশ্ব অর্থনীতি থেকে অনেকটাই বিচ্ছিন্ন উত্তর কোরিয়া আন্তর্জাতিক নিষেধাজ্ঞা ও অর্থনৈতিক সংকট মোকাবিলায় সাইবার অপরাধকে অর্থ আয়ের অন্যতম হাতিয়ার হিসেবে ব্যবহার করছে। দেশটির রাষ্ট্রীয় মদদপুষ্ট হ্যাকার গোষ্ঠীগুলো অত্যাধুনিক সাইবার হামলার মাধ্যমে ক্রিপ্টোকারেন্সি লেনদেনের বিভিন্ন প্ল্যাটফর্ম থেকে বিপুল পরিমাণ অর্থ চুরি করছে। এসব অর্থের বড় একটি অংশ দেশটির সামরিক সক্ষমতা বৃদ্ধি এবং পারমাণবিক অস্ত্র কর্মসূচিতে ব্যয় করা হচ্ছে বলে মনে করছেন আন্তর্জাতিক নিরাপত্তা ও সাইবার বিশেষজ্ঞরা।
বিশেষজ্ঞদের মতে, প্রচলিত ব্যাংকিং ব্যবস্থায় আন্তর্জাতিক নজরদারি ও নিরাপত্তাব্যবস্থা শক্তিশালী হওয়ায় উত্তর কোরিয়া তুলনামূলক কম নিয়ন্ত্রিত ক্রিপ্টোকারেন্সি খাতকে লক্ষ্যবস্তুতে পরিণত করেছে। ডিজিটাল সম্পদের লেনদেন এবং বিভিন্ন প্রতিষ্ঠানের নিরাপত্তাব্যবস্থার দুর্বলতাকে কাজে লাগিয়ে দেশটির হ্যাকাররা একের পর এক বড় ধরনের সাইবার হামলা চালাচ্ছে। এর মাধ্যমে আন্তর্জাতিক নিষেধাজ্ঞার মধ্যেও বৈদেশিক মুদ্রা সংগ্রহের বিকল্প পথ তৈরি করেছে পিয়ংইয়ং।
সম্প্রতি বিশ্বের অন্যতম বৃহৎ ক্রিপ্টোকারেন্সি লেনদেন প্ল্যাটফর্ম বাইন্যান্স থেকে ৬৩০ কোটি ডলারের ক্রিপ্টোকারেন্সি চুরির ঘটনায় উত্তর কোরিয়ার অভিজাত হ্যাকার গোষ্ঠী ‘ট্রেডারট্রেইটার’-এর সংশ্লিষ্টতার অভিযোগ সামনে এসেছে। সাইবার নিরাপত্তা প্রতিষ্ঠান টিআরএম ল্যাবসের বিশেষজ্ঞরা এ বিষয়ে উত্তর কোরিয়ার হ্যাকারদের সম্পৃক্ততার কথা জানিয়েছেন। গোষ্ঠীটি ‘লাজারাস গ্রুপ’ নামেও পরিচিত। তবে আলোচিত এই ঘটনায় তাদের সম্পৃক্ততা এখনো চূড়ান্তভাবে প্রমাণিত হয়নি বলে জানা গেছে।
উত্তর কোরিয়া অন্তত ২০১৭ সাল থেকে ক্রিপ্টোকারেন্সি চুরিকে বৈদেশিক মুদ্রা আয়ের অন্যতম মাধ্যম হিসেবে ব্যবহার করছে বলে বিভিন্ন আন্তর্জাতিক প্রতিবেদনে উঠে এসেছে। জাতিসংঘের নিরাপত্তা পরিষদের বিশেষজ্ঞ প্যানেলের ২০২৪ সালের প্রতিবেদনে বলা হয়, ২০১৭ থেকে ২০২৩ সালের মধ্যে ক্রিপ্টোকারেন্সি-সংশ্লিষ্ট বিভিন্ন প্রতিষ্ঠানে উত্তর কোরিয়ার ৫৮টি সন্দেহভাজন সাইবার হামলার ঘটনা পর্যালোচনা করা হয়েছে। এসব হামলায় চুরি হওয়া অর্থের পরিমাণ প্রায় ৩০০ কোটি ডলার। অর্থাৎ কয়েক বছরের ব্যবধানে ডিজিটাল সম্পদ চুরির মাধ্যমে বিপুল পরিমাণ বৈদেশিক মুদ্রা সংগ্রহ করেছে দেশটি।
বিশেষজ্ঞদের ধারণা, উত্তর কোরিয়ার বৈদেশিক মুদ্রা আয়ের প্রায় অর্ধেকই আসে এ ধরনের সাইবার অপরাধ থেকে। চুরি করা অর্থের একটি উল্লেখযোগ্য অংশ দেশটির সামরিক ও পারমাণবিক কর্মসূচিতে ব্যয় করা হয়। একটি হিসাব অনুযায়ী, এ অর্থের সর্বোচ্চ ৪০ শতাংশ পর্যন্ত গণবিধ্বংসী অস্ত্র কর্মসূচিতে ব্যবহার হতে পারে। ফলে ক্রিপ্টোকারেন্সি চুরি এখন শুধু আর্থিক অপরাধ নয়, বরং আন্তর্জাতিক নিরাপত্তার জন্যও বড় উদ্বেগের কারণ হয়ে উঠেছে।
২০২৩ সালেই উত্তর কোরিয়া ১৭টি পর্যন্ত সাইবার হামলা চালিয়ে প্রায় ৭৫ কোটি ডলার চুরি করে থাকতে পারে বলে বিভিন্ন মূল্যায়নে উঠে এসেছে। এর পরও থেমে থাকেনি দেশটির হ্যাকার গোষ্ঠীগুলো। ২০২৫ সালের ফেব্রুয়ারিতে ক্রিপ্টোকারেন্সি বিনিময় প্রতিষ্ঠান বাইবিট থেকে প্রায় ১৫০ কোটি ডলার চুরির ঘটনায়ও উত্তর কোরিয়ার হ্যাকারদের দায়ী করে যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা এফবিআই। ঘটনাটি ক্রিপ্টোকারেন্সি খাতে সাইবার নিরাপত্তার দুর্বলতা নিয়ে বিশ্বজুড়ে নতুন করে উদ্বেগ তৈরি করে।
যুক্তরাজ্যের সাবেক জাতীয় সাইবার নিরাপত্তা কেন্দ্রের প্রধান সিয়ারান মার্টিনের মতে, প্রচলিত ব্যাংকিং খাতে দীর্ঘদিন ধরে শক্তিশালী নিরাপত্তাব্যবস্থা গড়ে উঠেছে। কিন্তু দ্রুত সম্প্রসারিত ক্রিপ্টোকারেন্সি খাত এখনো তুলনামূলক কম নিয়ন্ত্রিত। ফলে সাইবার অপরাধীদের কাছে এ খাত আকর্ষণীয় লক্ষ্যবস্তু হয়ে উঠেছে। আর্থিক প্রতিষ্ঠানগুলোর নিরাপত্তাব্যবস্থায় দুর্বলতা থাকলে বড় অঙ্কের ডিজিটাল সম্পদ চুরি করা সম্ভব হচ্ছে।
উত্তর কোরিয়ার সাইবার হামলার শিকার হয়েছে বাংলাদেশও। ২০১৬ সালের ফেব্রুয়ারিতে বাংলাদেশ ব্যাংকের যুক্তরাষ্ট্রের ফেডারেল রিজার্ভ ব্যাংকে থাকা হিসাব থেকে প্রায় ১০১ কোটি ডলার সরিয়ে নেওয়ার চেষ্টা করে হ্যাকাররা। এর মধ্যে প্রায় ৮ কোটি ১০ লাখ ডলার চুরি করতে সক্ষম হয় তারা। বাংলাদেশের ইতিহাসে এটি অন্যতম বড় আর্থিক সাইবার জালিয়াতির ঘটনা। পরবর্তী সময়ে এ ঘটনায় উত্তর কোরিয়াভিত্তিক হ্যাকারদের সংশ্লিষ্টতার অভিযোগ উঠে আসে। ঘটনাটি বিশ্বব্যাপী ব্যাংকিং নিরাপত্তা নিয়ে ব্যাপক আলোচনার জন্ম দেয়।
উত্তর কোরিয়ার সাইবার সক্ষমতা গড়ে ওঠার পেছনে দেশটির গোয়েন্দা সংস্থাগুলোর ভূমিকা রয়েছে বলে মনে করেন বিশেষজ্ঞরা। দেশটির সাধারণ নাগরিকদের ইন্টারনেট ব্যবহারের ওপর কঠোর বিধিনিষেধ থাকলেও শিক্ষাব্যবস্থায় গণিত, বিজ্ঞান ও প্রযুক্তির ওপর বিশেষ গুরুত্ব দেওয়া হয়। মেধাবী শিক্ষার্থীদের বিভিন্ন পর্যায়ে বাছাই করে উন্নত প্রযুক্তি ও সাইবার কার্যক্রমে প্রশিক্ষণ দেওয়া হয়। পরবর্তী সময়ে তাদের একটি অংশ লাজারাসের মতো হ্যাকার গোষ্ঠীতে যুক্ত হয় বলে বিভিন্ন আন্তর্জাতিক প্রতিবেদনে উল্লেখ করা হয়েছে।
সাইবার অপরাধে উত্তর কোরিয়ার সংশ্লিষ্টতার অভিযোগ নতুন নয়। এর আগে ২০১৪ সালে হলিউডের চলচ্চিত্র প্রযোজনা প্রতিষ্ঠান সনি পিকচার্সে বড় ধরনের সাইবার হামলার জন্যও লাজারাস গ্রুপকে দায়ী করা হয়েছিল। উত্তর কোরিয়ার নেতা কিম জং উনকে হত্যার কাহিনি নিয়ে নির্মিত ‘দ্য ইন্টারভিউ’ চলচ্চিত্রের প্রতিবাদে ওই হামলা চালানো হয়েছিল বলে অভিযোগ রয়েছে। ওই সাইবার হামলায় সনি পিকচার্সের হাজার হাজার গোপন ই-মেইল, অভ্যন্তরীণ নথি ও গুরুত্বপূর্ণ তথ্য ফাঁস হয়ে যায়। এ ঘটনায় আন্তর্জাতিক অঙ্গনে ব্যাপক আলোড়ন সৃষ্টি হয়েছিল।
বিশ্লেষকদের মতে, উত্তর কোরিয়ার সাইবার তৎপরতা এখন আর বিচ্ছিন্ন কিছু হ্যাকিংয়ের মধ্যে সীমাবদ্ধ নেই। বরং এটি দেশটির রাষ্ট্রীয় অর্থনৈতিক ও কৌশলগত পরিকল্পনার অংশ হয়ে উঠেছে। আন্তর্জাতিক নিষেধাজ্ঞার কারণে প্রচলিত পথে বৈদেশিক মুদ্রা সংগ্রহ কঠিন হয়ে পড়ায় ডিজিটাল সম্পদ চুরি এবং সাইবার অপরাধের মাধ্যমে অর্থ সংগ্রহের দিকে ঝুঁকেছে দেশটি।
সব মিলিয়ে ক্রিপ্টোকারেন্সি চুরিকে কেন্দ্র করে উত্তর কোরিয়ার সাইবার তৎপরতা আন্তর্জাতিক অর্থব্যবস্থা ও নিরাপত্তার জন্য ক্রমবর্ধমান হুমকি হয়ে উঠছে। বিশেষ করে চুরি করা অর্থ পারমাণবিক অস্ত্র ও সামরিক কর্মসূচিতে ব্যবহারের আশঙ্কা বিশ্বশক্তিগুলোর উদ্বেগ বাড়াচ্ছে। তাই ডিজিটাল সম্পদ লেনদেনকারী প্রতিষ্ঠানগুলোর নিরাপত্তা জোরদার, আন্তর্জাতিক গোয়েন্দা সহযোগিতা বৃদ্ধি এবং সাইবার অপরাধের অর্থের প্রবাহ বন্ধ করাকে এখন গুরুত্বপূর্ণ চ্যালেঞ্জ হিসেবে দেখছেন বিশেষজ্ঞরা।
সূত্র: দ্য গার্ডিয়ান